注意!等保2.0时代,信息安全等级测评时间有变
2019年,等保2.0相关的《信息安全技术 网络安全等级保护基本要求》、《信息安全技术 网络安全等级保护测评要求》、《信息安全技术 网络安全等级保护安全设计技术要求》等国家标准正式发布,并于2019年12月1日开始实施,我国正式迈入等保2.0时代。
相对于等保1.0,等保2.0标准在很多方面都做了调整,其中一项调整就是信息系统的等级测评时间。等保2.0标准要求,第三级以上的系统每年开展一次测评,修改了原先1.0时期要求四级系统每半年进行一次等保测评的要求。
除了信息系统等级测评时间,等保2.0其他方面的调整如下所示:
为顺应当前的网络安全要求,等级保护从原来的“信息安全等级保护”变更为“网络安全等级保护”。等级保护对象也进行了扩展,从信息系统变为网络和信息系统,包括网络基础设施、云计算平台/系统、大数据平台/系统、物联网、工业控制系统、采用移动互联技术的系统等。
核心法律依据及效力位阶发生变化:
| 等保1.0 | 等保2.0 | |
| 核心法律依据及效力位阶 | 《信息安全等级保护管理方法》(规章) | 《网络安全等级保护条例》、《网络安全法》(行政法规、法律) |
| 核心法律依据的主要制定依据及效力位阶 | 《计算机信息系统安全保护条例》(行政法规) | 《网络安全法》、《保守国家秘密法》(法律) |
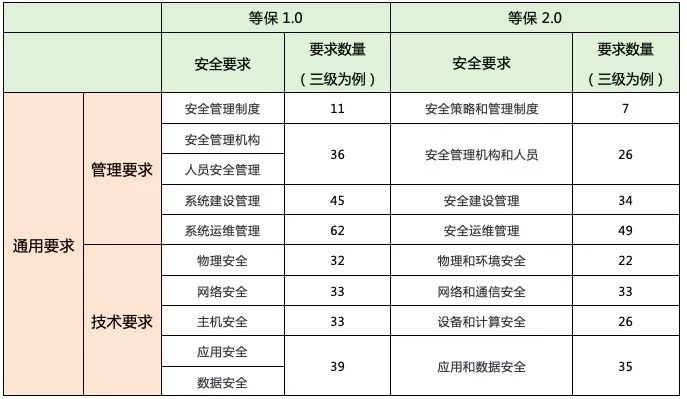
管理要求和技术要求内容和数量发生变化,以第三级信息系统等保为例:
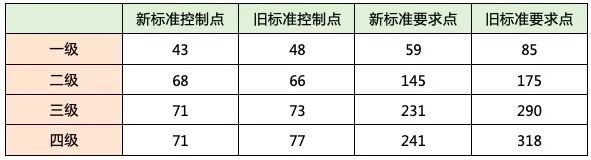
新旧标准控制点和要求点发生数量变化:
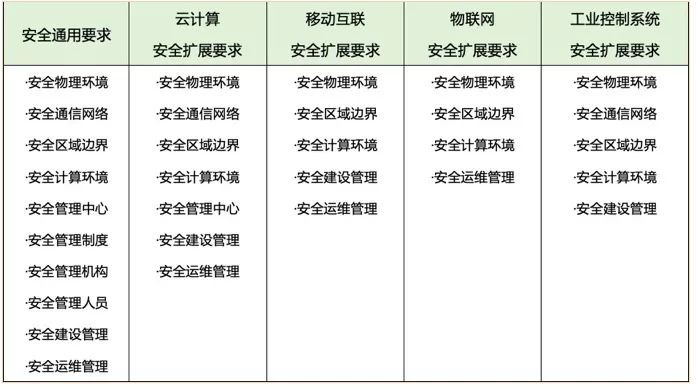
等保2.0第三级安全要求结构变化:
这篇内容没解答您的疑问?
留下需求,等保顾问 1 个工作日内与您联系,免费评估定级与费用区间。